WordPressのREST APIで記事を自動投稿したら、英語記事やコード付きの記事だけが403 Forbiddenで弾かれる。ConoHa WINGを使っている制作会社で繰り返し起きている現象です。原因はサーバー標準のWAF(SiteGuard)が記事本文を攻撃の疑いがある文字列として検査することにあり、WAFは正しく動いています。本記事では誤検知が起きる仕組み、現場で試されがちな回避策が採用できない理由、そしてWAFを一切弱めずに入稿を自動化するSSH×WP-CLI方式の設計を、実機での確認結果とあわせて解説します。
1. 症状:英語記事・コード付き記事だけ 403 Forbidden になる
WordPress の REST API を使って記事を自動投稿する仕組みを作ると、日本語の一般記事はすんなり通るのに、ある種類の記事だけが止まる現象に出会います。応答は 403 Forbidden。本文には「閲覧できません(Forbidden access)」という HTML が返ってきて、WordPress のエラーメッセージすら出ません。
止まる記事には共通点があります。英語で書かれた記事、ソースコードやコマンド例を含む技術記事、HTML の表やキャプションを多用した記事です。画像のアップロードは通ったのに、本文の投稿だけが弾かれることもあります。日本語の記事では起きないため、最初は原因の見当がつきません。
これは ConoHa WING に限った話ではなく、国内の共用レンタルサーバーで WAF を標準搭載している環境に共通する挙動です。ただし ConoHa WING はシェアが高く、制作会社が自社サイトとクライアントサイトを同じ環境に多数抱えているため、影響を受ける記事数が多くなります。
2. 仕組み:WAF は記事本文を「攻撃の疑いがある文字列」として検査する
REST API による投稿の通信経路を整理すると、原因は明確です。運用 PC のスクリプトが、記事本文の HTML を含んだ JSON を HTTPS の POST リクエストでサーバーへ送ります。このリクエストは Web サーバーに届く前に WAF(SiteGuard)を通過し、WAF はリクエスト本文を SQL インジェクション、XSS、コマンドインジェクションなどのシグネチャと照合します(ConoHa WING の WAF の動作は 2026 年 11 月時点の公式案内に基づきます)。
記事本文は、WAF から見れば「外部から送られてきた任意の文字列」です。攻撃ペイロードと業務データを区別する手段がありません。実運用で確認されている誤検知のパターンを挙げます。
- 英語の
"speed" and "quality"、A or Bのような語の並び。SQL インジェクションの' OR '1'='1と同じ形に見える rm -rf、SELECT * FROM、<script>、$(...)を含むコード解説。コマンドインジェクションや XSS のシグネチャに一致する../、%00、<?phpといった記号列。パストラバーサル等と判定される- 画像バイナリをそのまま POST した場合の不正アップロード判定
技術記事・英語記事・コード解説記事ではこれらが高頻度で出現します。強調したいのは、WAF は誤作動しているのではなく設計どおりに動いているという点です。正規の業務データを攻撃と区別できないことが、問題の本質です。
3. 現場で試されがちな 4 つの回避策が採用できない理由
検索すると、いくつかの回避策が見つかります。制作会社の立場で一つずつ検討すると、どれも採用できません。
WAF を一時的にオフにして投稿し、終わったらオンに戻す。 オフの間、サイト全体が無防備になります。作業忘れでオフのまま放置されるリスクもあります。何より、クライアント企業のセキュリティ基準や変更管理の手続きに抵触します。受託案件で「投稿のたびに WAF を止めます」と説明して承認が下りる現場はほとんどないでしょう。
WAF の除外ルールを追加する。 REST API のエンドポイント全体を除外すれば、攻撃者にも同じ経路が開きます。シグネチャ単位の除外は、記事ごとに変わる誤検知箇所を事前に網羅できません。除外設定の粒度はサーバー事業者の仕様に依存し、クライアントごとの環境で同じ手順が使える保証もありません。
本文を加工して検知語を避ける。 記事内容の改変です。コード解説記事では成立しませんし、英語の自然な文章から and や or を消すことはできません。
XML-RPC を使う。 ブルートフォース攻撃の温床として多くの環境で無効化対象になっており、WAF の検査も同様に受けます。
いずれも「WAF を弱める」か「記事を歪める」かの二択です。制作会社が受託案件で選べる選択肢ではありません。
4. 発想の転換:WAF が検査する経路を通らない
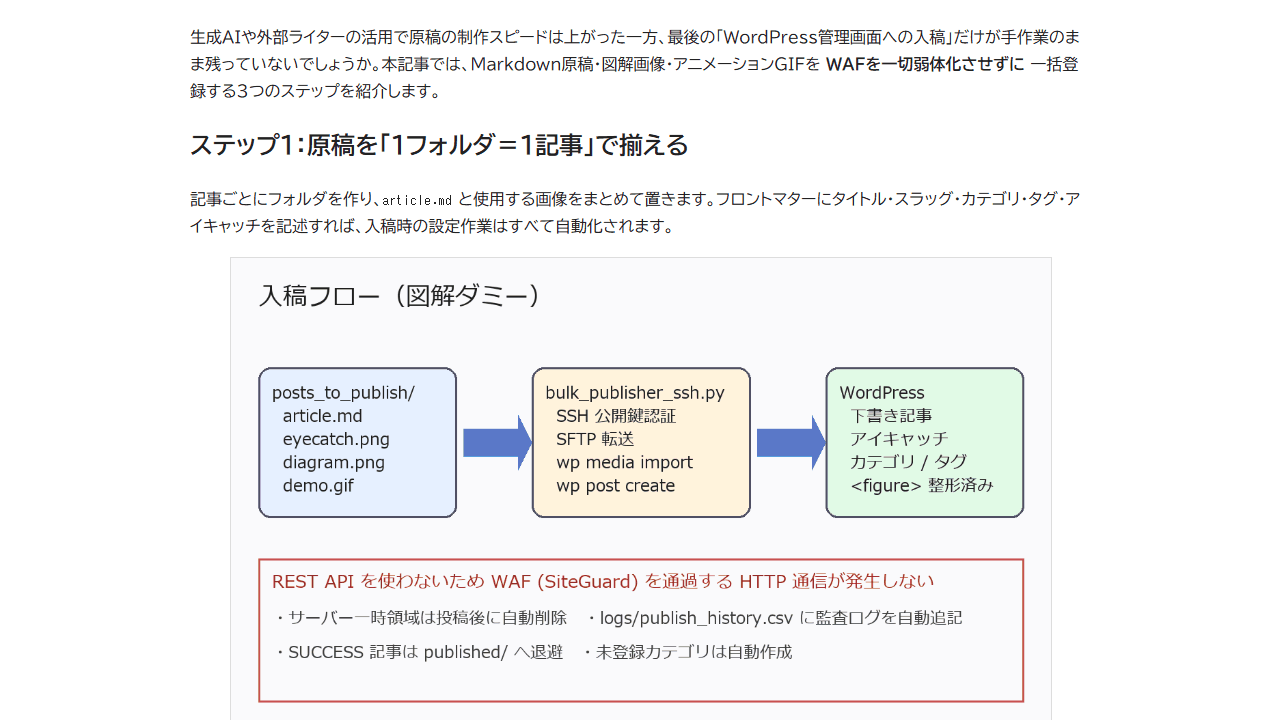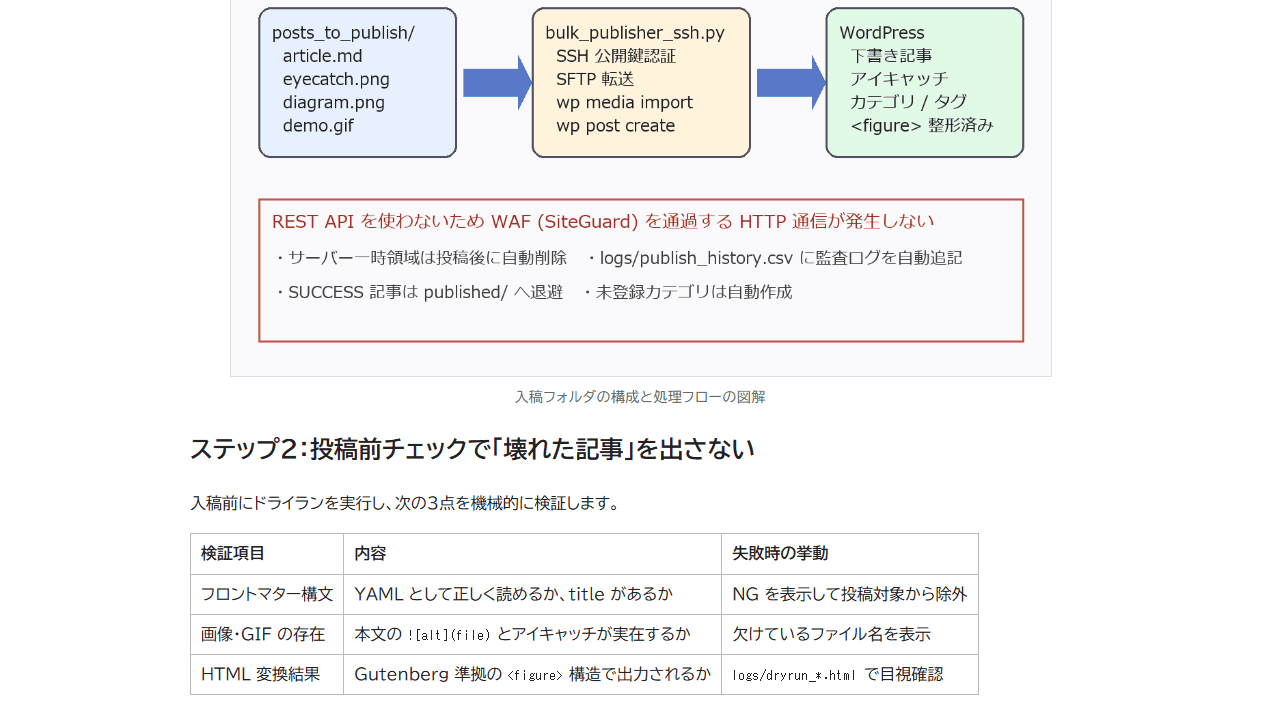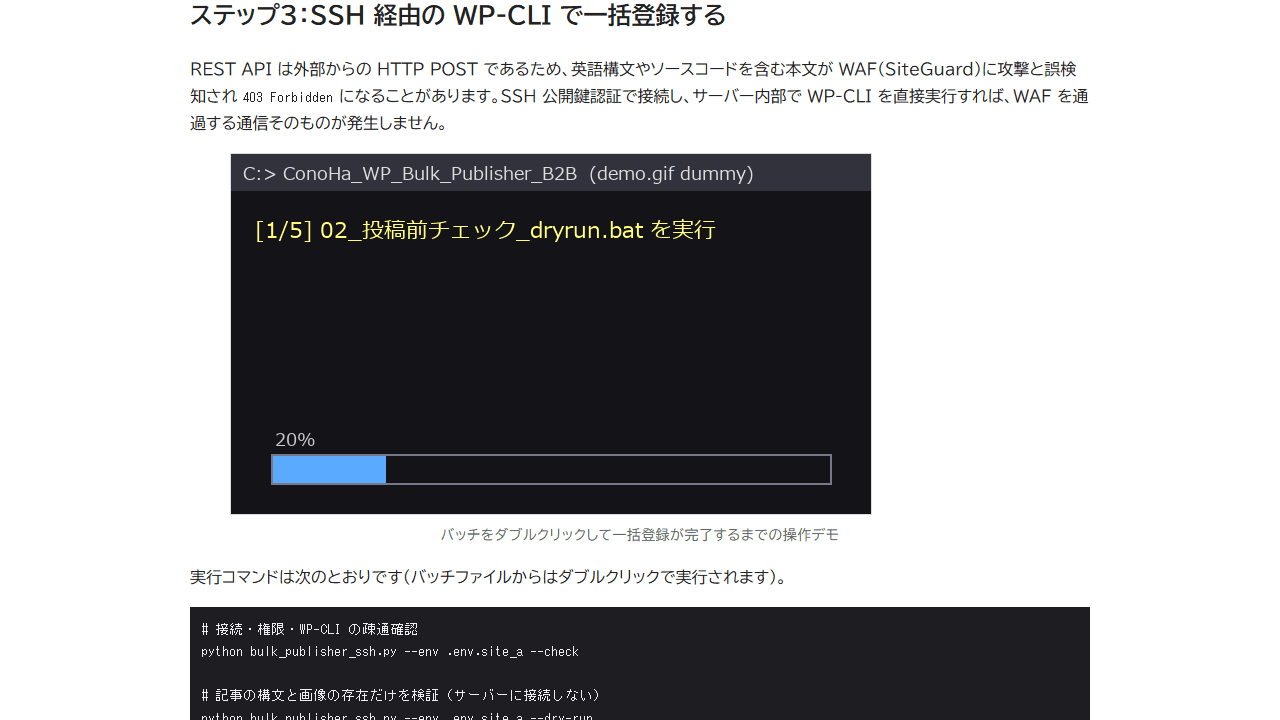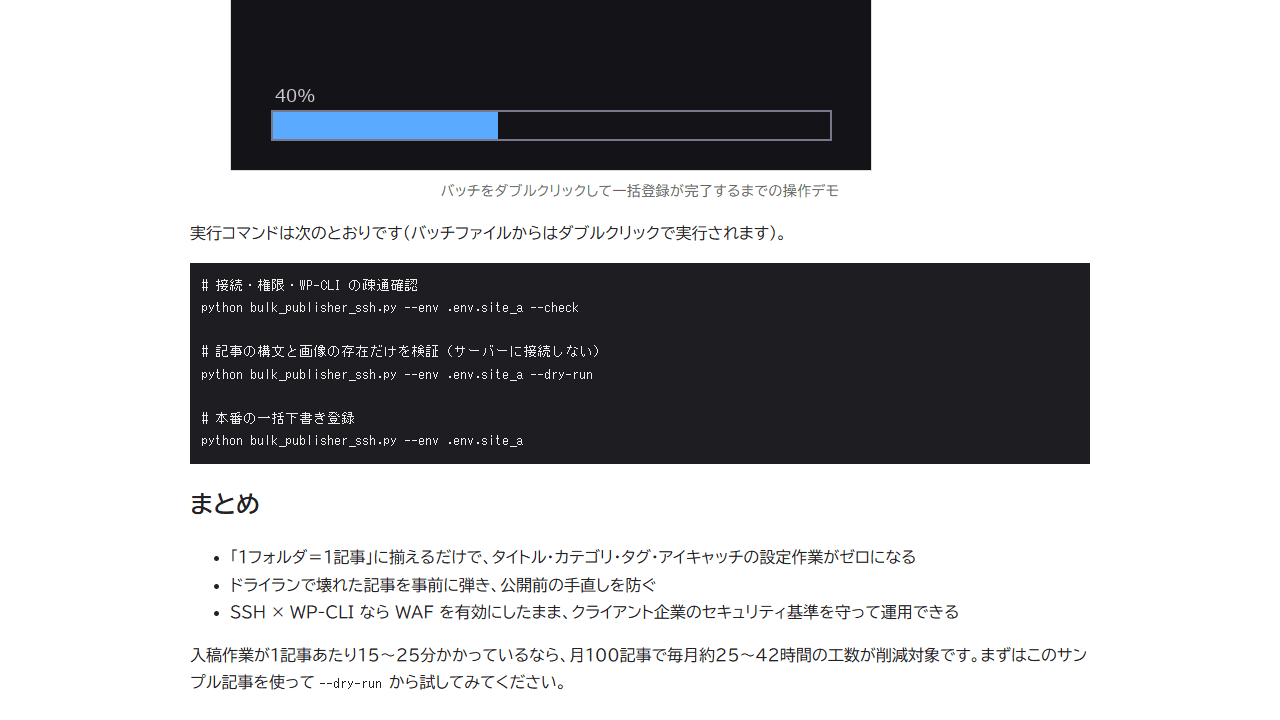
WAF が検査するのは Web サーバーへの HTTP/HTTPS リクエストです。であれば、HTTP を使わずに WordPress へ書き込めばよい。これが今回紹介するキットの設計です。
運用 PC から SSH 公開鍵認証でサーバーに接続し、SFTP で画像と HTML を契約ユーザーのホーム配下にある一時フォルダへ転送し、サーバーの内部で WordPress 公式のコマンドラインツール WP-CLI を直接実行します。WP-CLI は PHP を起動して WordPress の内部関数(記事作成やメディア登録の関数)を直接呼び出すため、HTTP レイヤーを経由しません。
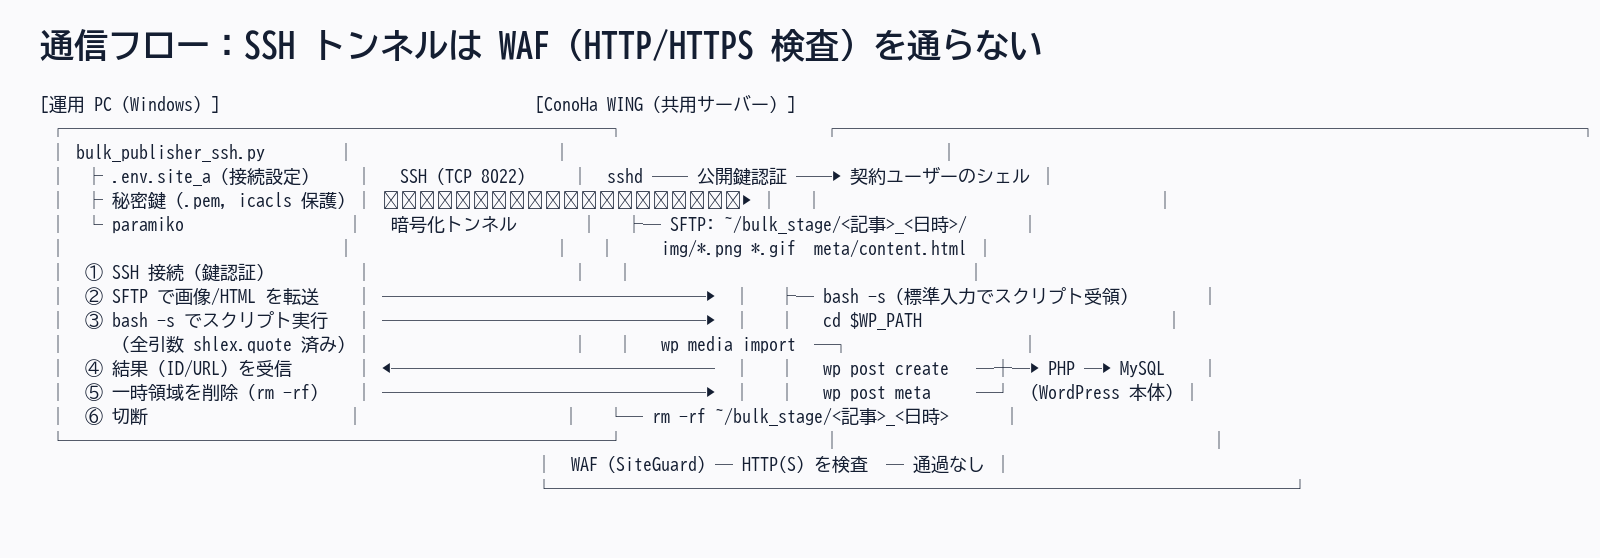
この方式では、WAF の検査対象となる HTTP 通信が発生しません。したがって WAF の設定変更・一時停止・除外登録は不要で、WAF は従来どおりサイト訪問者からの攻撃を監視し続けます。英語記事もコード付き記事も GIF も、本文の内容に関係なく入稿できます。クライアントへの説明も「WAF には一切触れません」の一言で済みます。
WAF を無効化せずに通すという表現を「WAF をすり抜ける」と誤解されることがありますが、実態は逆です。WAF の守備範囲(HTTP)には手を付けず、サーバー内部の正規ツールを正規の認証で使っているだけです。
5. SSH×WP-CLI 方式の処理の流れ
キットのエンジンが 1 記事に対して行う処理は次のとおりです。
posts_to_publish/<記事フォルダ>/article.mdを読み、フロントマター(タイトル、スラッグ、カテゴリ、タグ、アイキャッチ、SEO メタ)と本文を取り出す- 本文で参照しているローカルの画像・GIF とアイキャッチを SFTP でサーバーの一時フォルダへ転送する
- サーバー側で
wp media importを実行し、メディア ID と正規の URL を受け取る - Markdown を HTML に変換し、画像を WordPress の画像ブロックと同じ
<figure class="wp-block-image">とキャプションの構造に整形する。GIF は元ファイルの URL を使うためアニメーションが保持される wp post createで下書きを作成し、アイキャッチ・カテゴリ(未登録なら自動作成)・タグ・抜粋・SEO メタを設定する- サーバーの一時フォルダを削除し、記事フォルダを
published/へ退避し、監査用 CSV に 1 行追記する
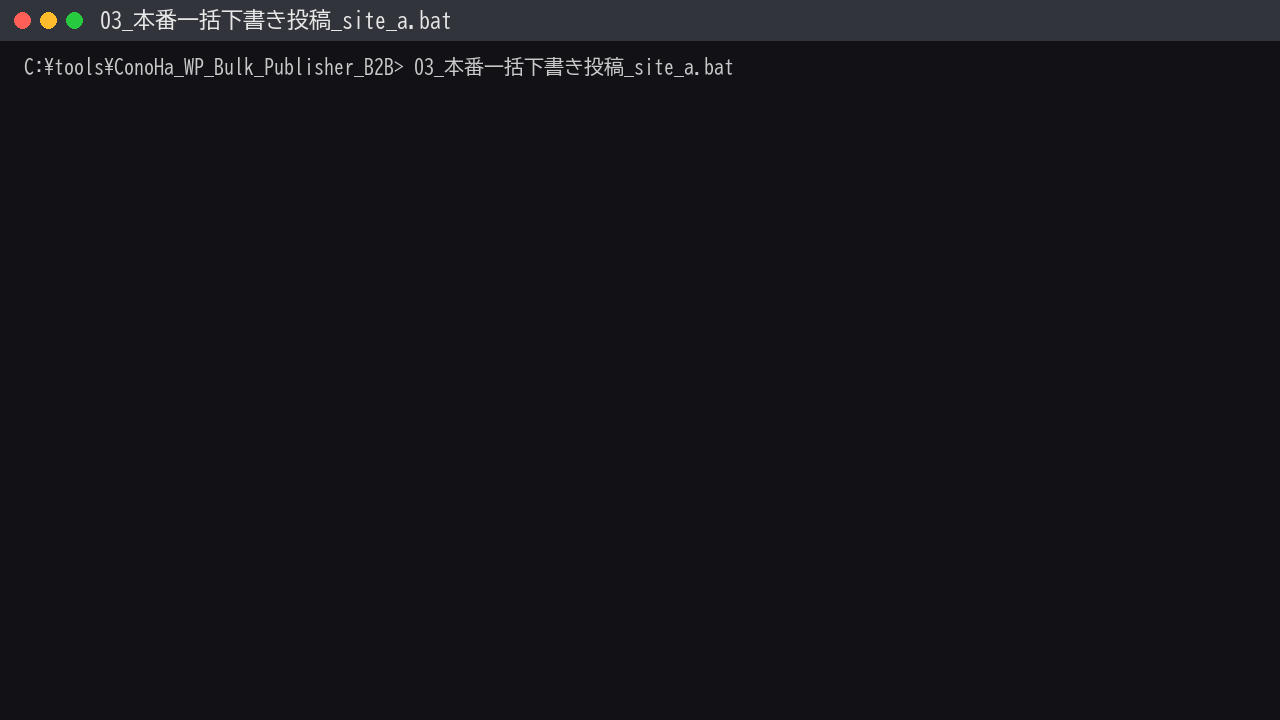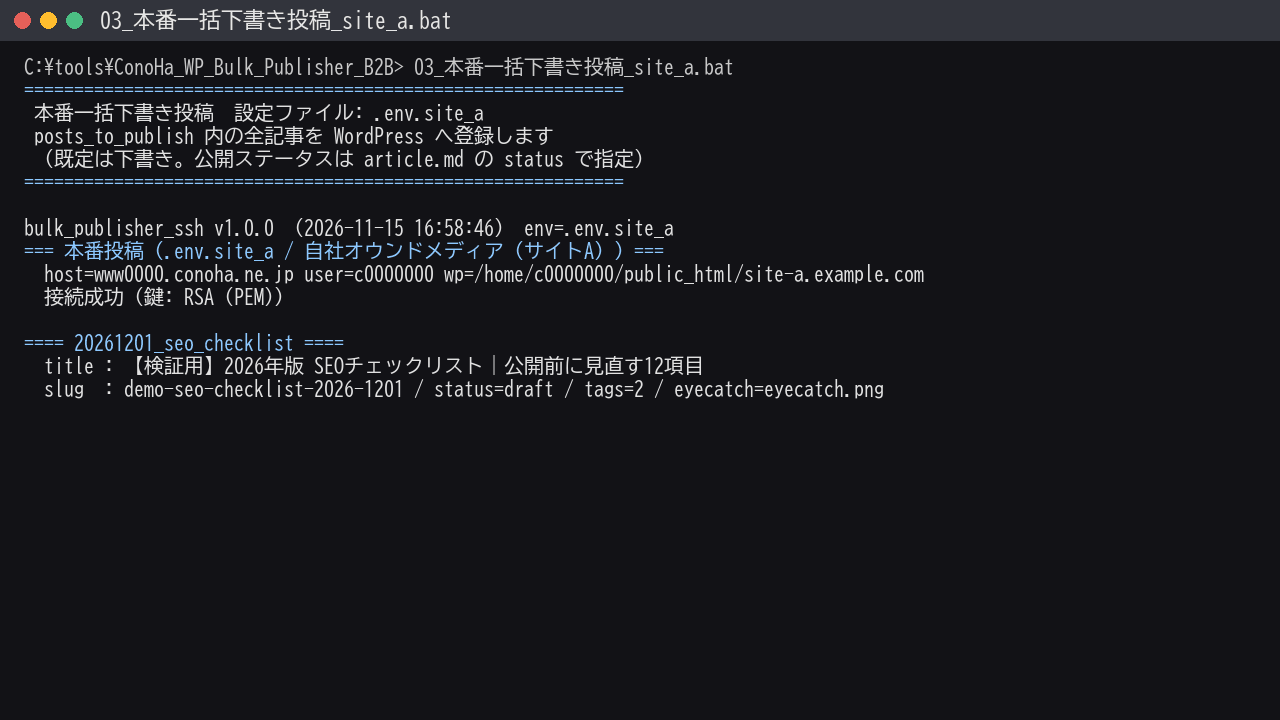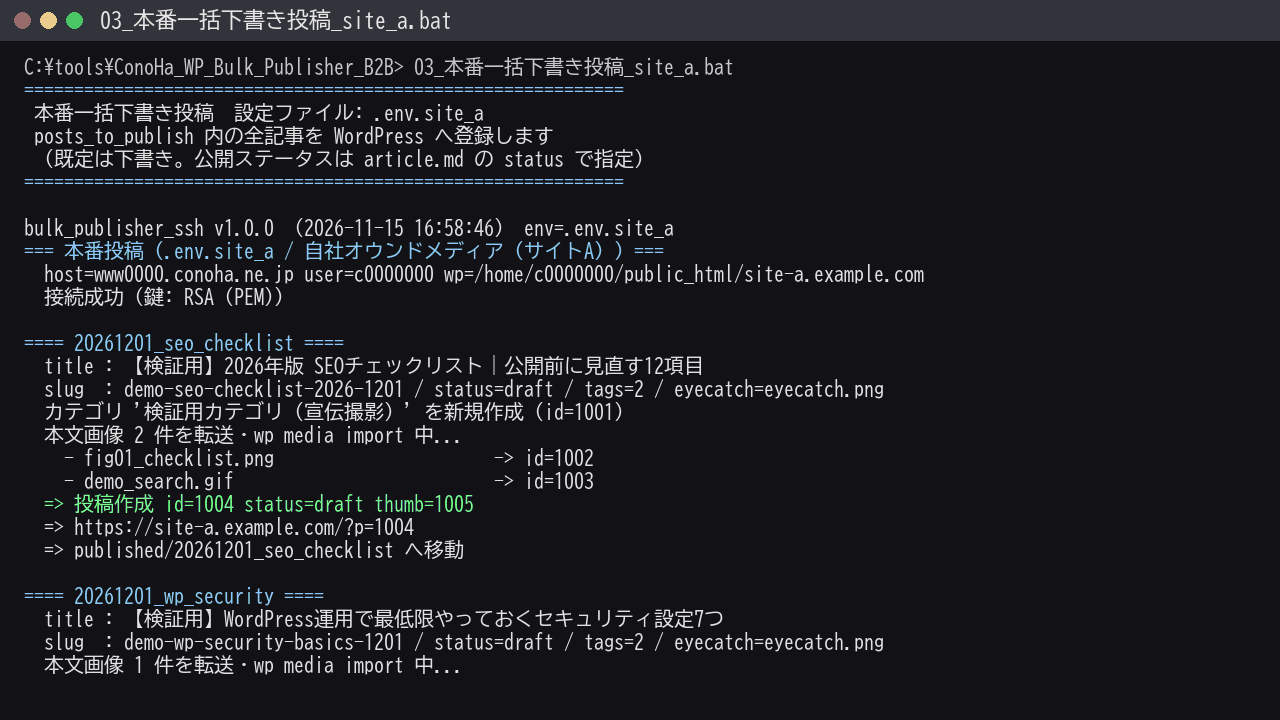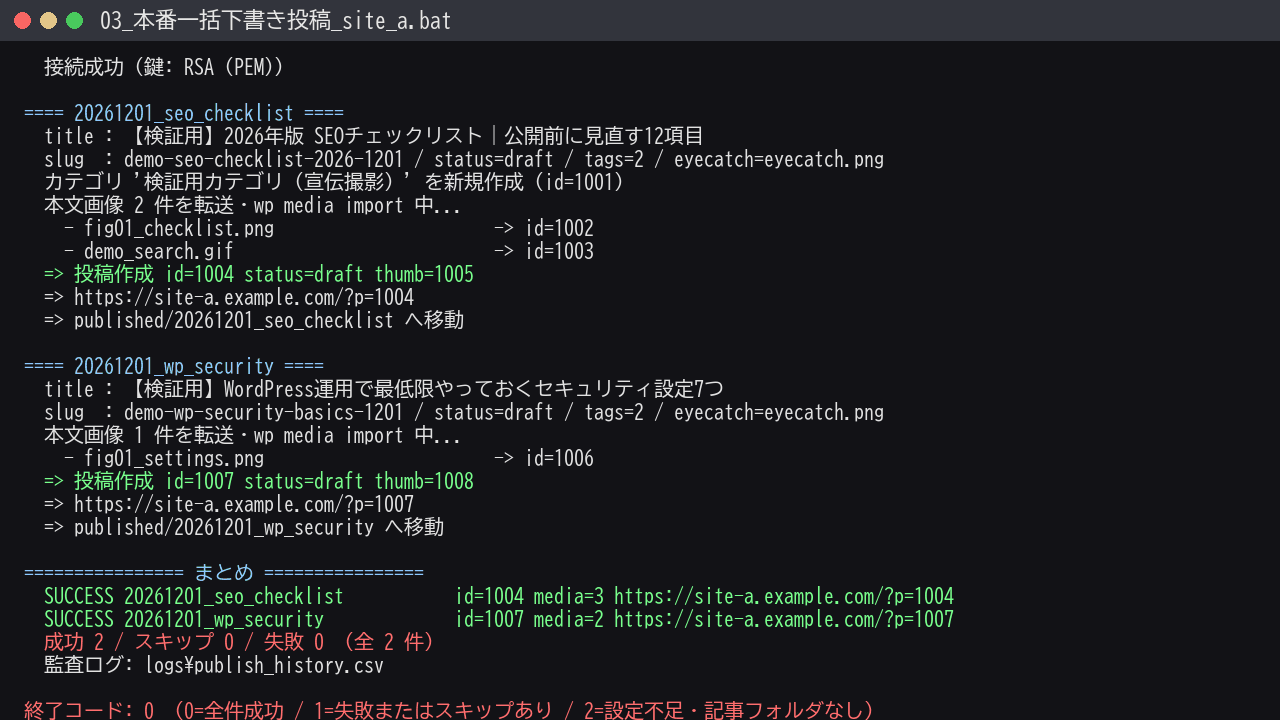
リモートで実行するコマンドの引数は、タイトル・スラッグ・カテゴリ・タグを含めてすべてシェル用にエスケープし、スクリプト本体は標準入力経由で渡します。日本語や記号、引用符を含むタイトルでも構文エラーやコマンド注入が起きません。一時フォルダは成功・失敗を問わず削除されます。
HTML の整形結果は、サーバーに接続しないドライランでも確認できます。図解画像、表、コードブロック、GIF がどう並ぶかを投稿前にブラウザで見られます。整形ルールの詳細は「画像・GIF・アイキャッチ・SEOメタまで自動設定する入稿の仕組み」で扱います。
6. 実機で確認したこと
この設計は机上のものではなく、ConoHa WING の実サーバー(WP-CLI 2.12.0 / WordPress 7.1.4)で、購入者と同じバッチ操作で確認しています。セットアップバッチによる仮想環境の作成、接続テストの 5 項目(SSH 公開鍵認証、SFTP 書き込み、WP-CLI のバージョン、WordPress との疎通、サイト URL)がすべて正常、サンプル記事のドライラン、下書き投稿の成功、同一スラッグでの再実行が上書きせずスキップされること、までを通しました。
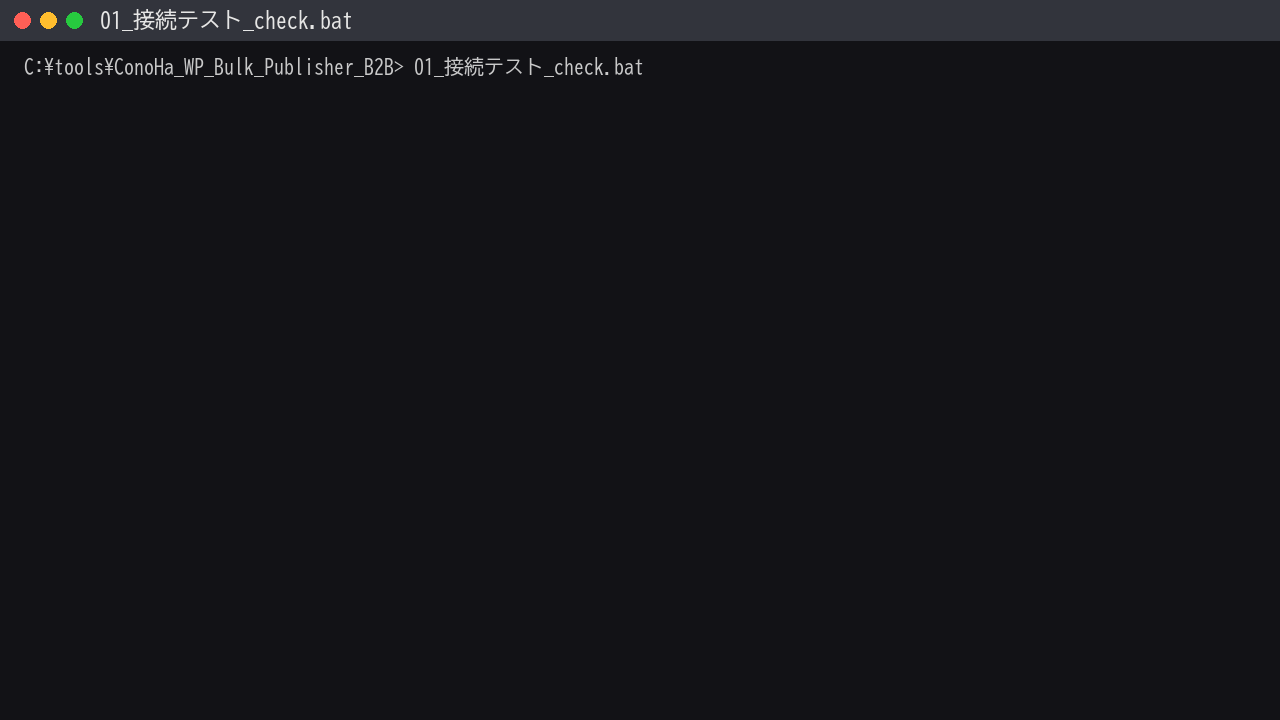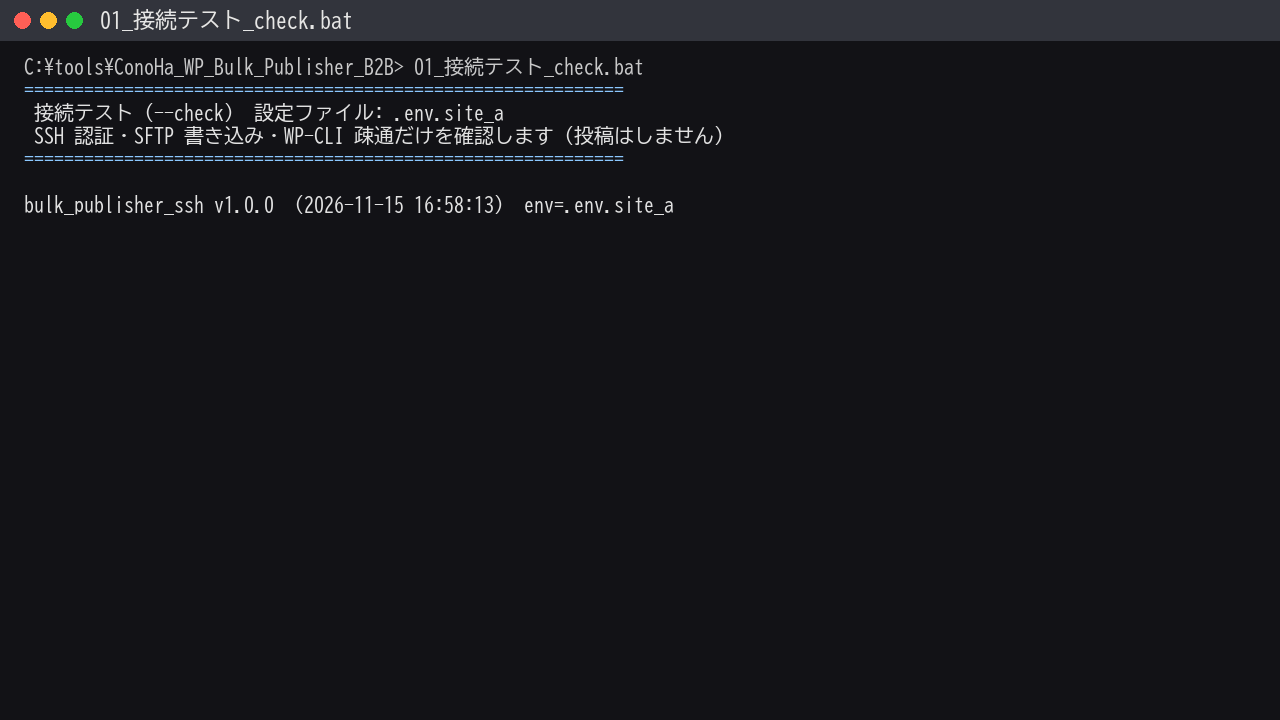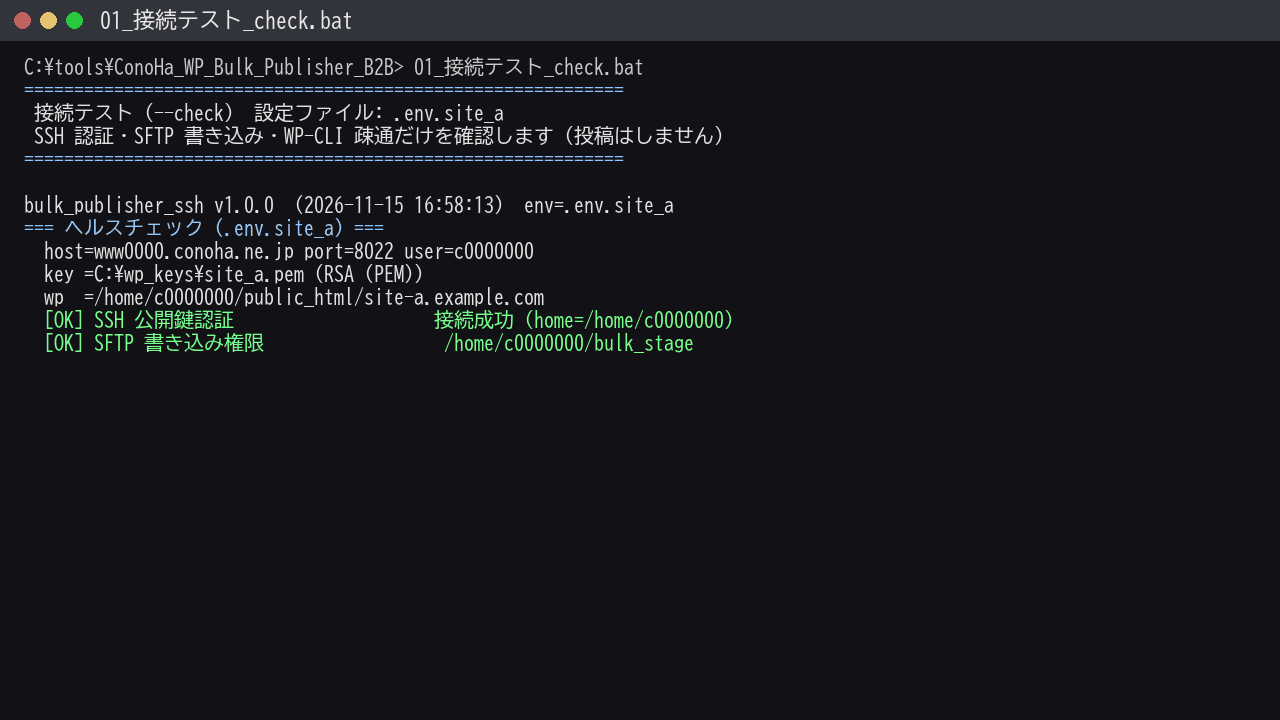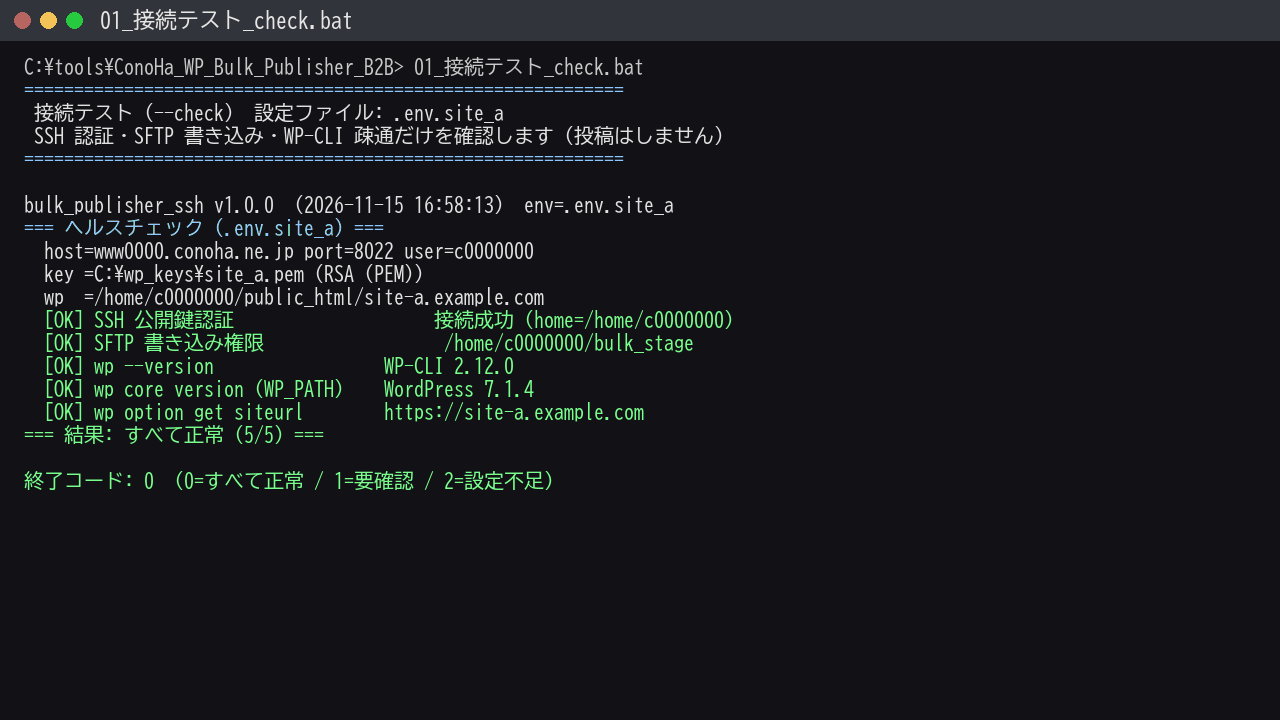
投稿された下書きは、アイキャッチ、自動作成されたカテゴリ、タグ、SEO メタ、<figure> 構造の本文画像、元ファイル URL の GIF が入った状態でした。WAF の設定には一度も触れていません。
ただし、これは特定の時点・特定の環境での確認です。キットは現状有姿(AS-IS)で提供し、ConoHa WING や WordPress、WP-CLI の仕様変更に対する動作保証はありません。本番サイトへの投稿前には、接続テストとドライラン、下書きでの試験投稿を行ってください。
7. まとめと次に読む記事
- REST API 投稿が 403 になるのは、WAF が記事本文を攻撃シグネチャと照合するため。英語・コード・記号を含む記事ほど止まる
- WAF をオフにする、除外する、本文を歪める、XML-RPC に逃げる、のいずれも受託案件では採用できない
- SSH 公開鍵認証でサーバーに入り、内部で WP-CLI を実行すれば、WAF の検査対象となる HTTP 通信が発生しない。WAF の設定変更・一時停止・除外登録は不要
- ConoHa WING の実機で、接続テストから下書き投稿、重複スキップまで確認済み
クライアントの情シスに提出できる形で、認証・権限・一時データ・インジェクション対策・残存リスクを整理した記事を次に用意しています。
→ 情シスに提出できるSSH×WP-CLI入稿の通信フローと安全設計
キット全体の同梱物、運用手順、費用対効果は総合解説をご覧ください。
→ WAFを切らずにWordPress記事を一括下書き登録する制作会社向けキット
商品ページ(49,800 円・税込・買い切り、購入企業内の人数無制限、受託案件への適用無制限、人的サポートなし)
→ https://ai-beginner-navi.booth.pm/items/9154980
コメント