 WordPress運用
REST API投稿がWAFで403になる理由とWAFを切らない入稿設計
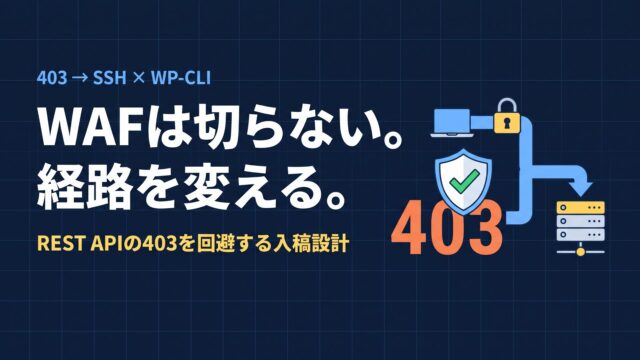
WordPressのREST APIで記事を自動投稿したら、英語記事やコード付きの記事だけが403 Forbiddenで弾かれる。ConoHa WINGを使っている制作会社で繰り返し起きている現象です。原因はサーバー標準のWAF(SiteGuard)が記事本文を攻撃の疑いがある文字列として検査することにあり、WAFは正しく動いています。本記事では誤検知が起きる仕組み、現場で試されがちな回避策が採用できない理由、そしてWAFを一切弱めずに入稿を自動化するSSH×WP-CLI方式の設計を、実機での確認結果とあわせて解説します。