「入稿を自動化したい」と提案した途端、クライアントの情シスから「通信経路は」「認証は」「サーバーに何を置くのか」と質問が返ってくる。受託案件で WordPress の入稿自動化を持ち込むとき、技術的に動くことよりも、セキュリティレビューを通せるかが導入の分かれ目になります。本記事では、SSH公開鍵認証とサーバー内WP-CLIで入稿するキットの通信フロー、認証と権限、インジェクション対策、一時データの扱い、残存リスクを、情シスに提出する資料の構成に沿って整理します。同梱の技術仕様書には提出用チェックリスト14項目が含まれます。
1. なぜ「入稿ツール」にセキュリティ説明が必要になるのか
受託案件で WordPress の入稿自動化を提案すると、クライアントの情シスから、通信経路、認証情報の保存場所、常駐プロセスの有無、既存記事への影響、ログの有無を問われます。これらに答えられないツールは、どれだけ工数を削減できても導入されません。
REST API を使うツールは、アプリケーションパスワードの発行、外部からの HTTP 通信、WAF の除外設定や一時停止を伴うことが多く、分の悪い説明になります。「REST API投稿がWAFで403になる理由とWAFを切らない入稿設計」で解説したとおり、WAF を弱める選択肢は受託案件では取れません。
今回紹介するキットは、設計の段階で情シスのレビューを通すことを前提にしています。同梱の docs/03_security_architecture.md は、クライアント・情シス提出用のセキュリティ技術仕様書として書かれており、本記事はその構成に沿って要点を説明します。なお、本記事は技術仕様の説明であり、特定環境での安全性を保証するものではありません。
2. 通信フロー:運用 PC からサーバー内の WP-CLI まで
通信は運用 PC(Windows)からサーバーへの SSH 接続のみです。手順は 6 段階です。
- SSH 公開鍵認証で接続する(SSH-2、ConoHa WING の標準ポート 8022、2026 年 11 月時点)
- SFTP で画像・GIF・変換済み HTML を、契約ユーザーのホーム配下にある作業領域(既定
~/bulk_stage/<記事>_<日時>/)へ転送する - 処理スクリプトを標準入力経由で
bash -sに渡し、サーバー内でwp media import、wp post create、wp post meta updateを実行する - 記事 ID と URL を標準出力で受け取る
- 作業領域を削除する(成功・失敗を問わず)
- 切断する
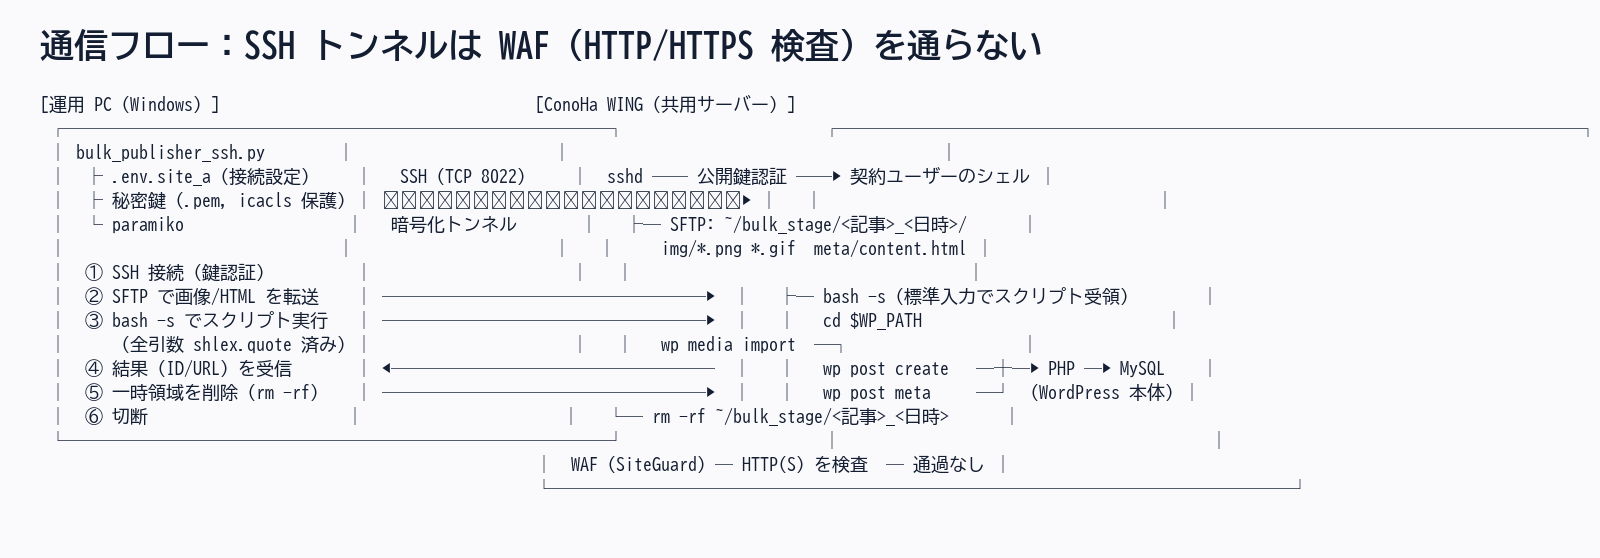
WAF(SiteGuard)は Web サーバーへの HTTP/HTTPS リクエストを検査する仕組みです。この方式では WAF の検査対象となる HTTP 通信が発生しないため、WAF の設定変更・一時停止・除外登録は不要です。WordPress への書き込みは、サーバー内で WP-CLI が PHP を起動し、WordPress の内部関数を直接呼ぶことで行われます。REST API、XML-RPC、管理画面ログインは一切使いません。
情シスへの説明で最初に伝えるべき結論は、この 3 点に集約されます。外部からの HTTP 通信がない、WAF は有効のまま、WordPress 側に新しいユーザー・パスワード・API キー・プラグインを作らない。
3. 認証とアクセス制御:公開鍵認証と鍵の管理
認証は SSH 公開鍵認証のみを使います。鍵は ConoHa WING のコントロールパネルで契約者が発行し、漏えい時はパネルから削除すれば即時に無効化できます。キットのエンジンは設定ファイルで指定した鍵だけを使い、SSH エージェントや既定の鍵の自動探索は無効にしています。RSA、Ed25519、ECDSA のいずれの形式でも接続できます。
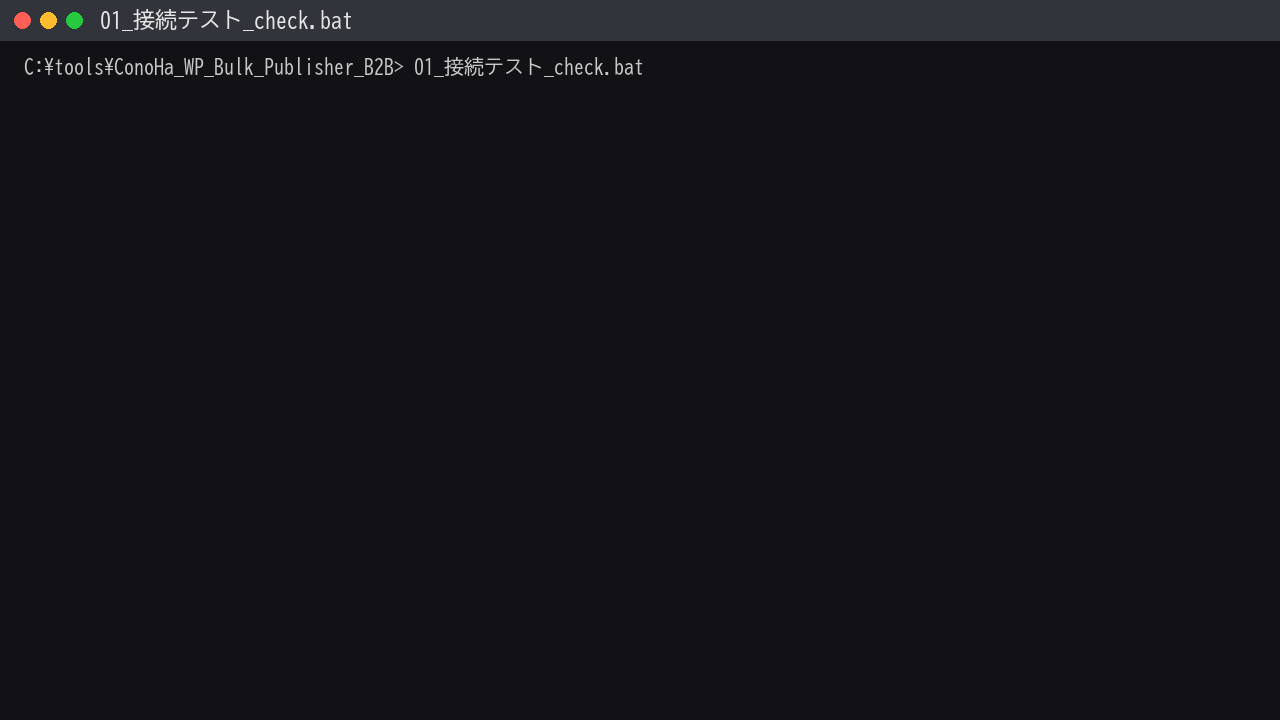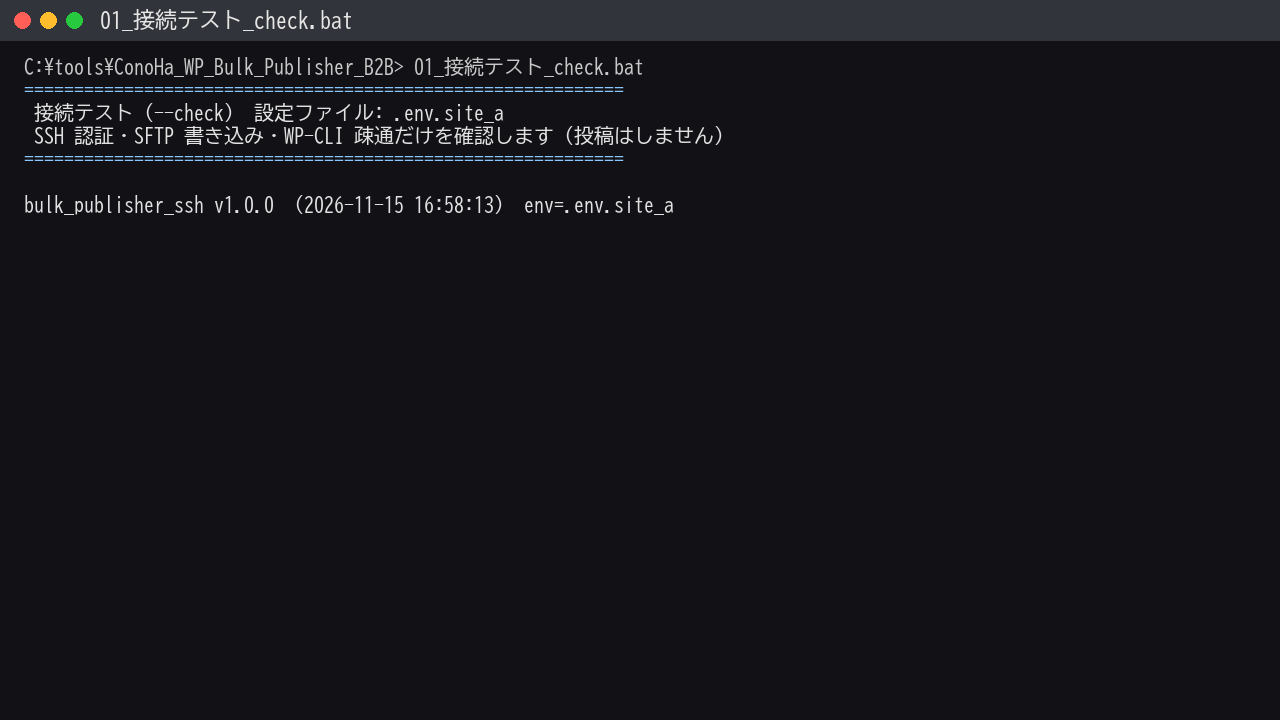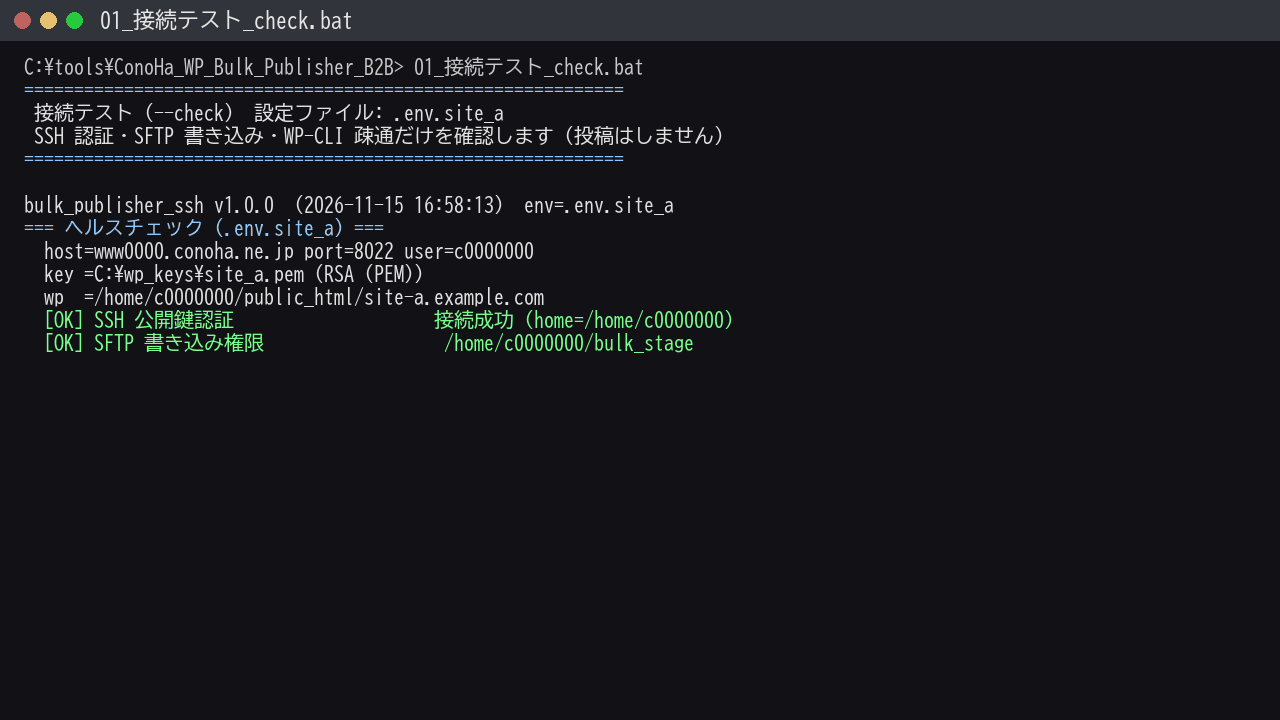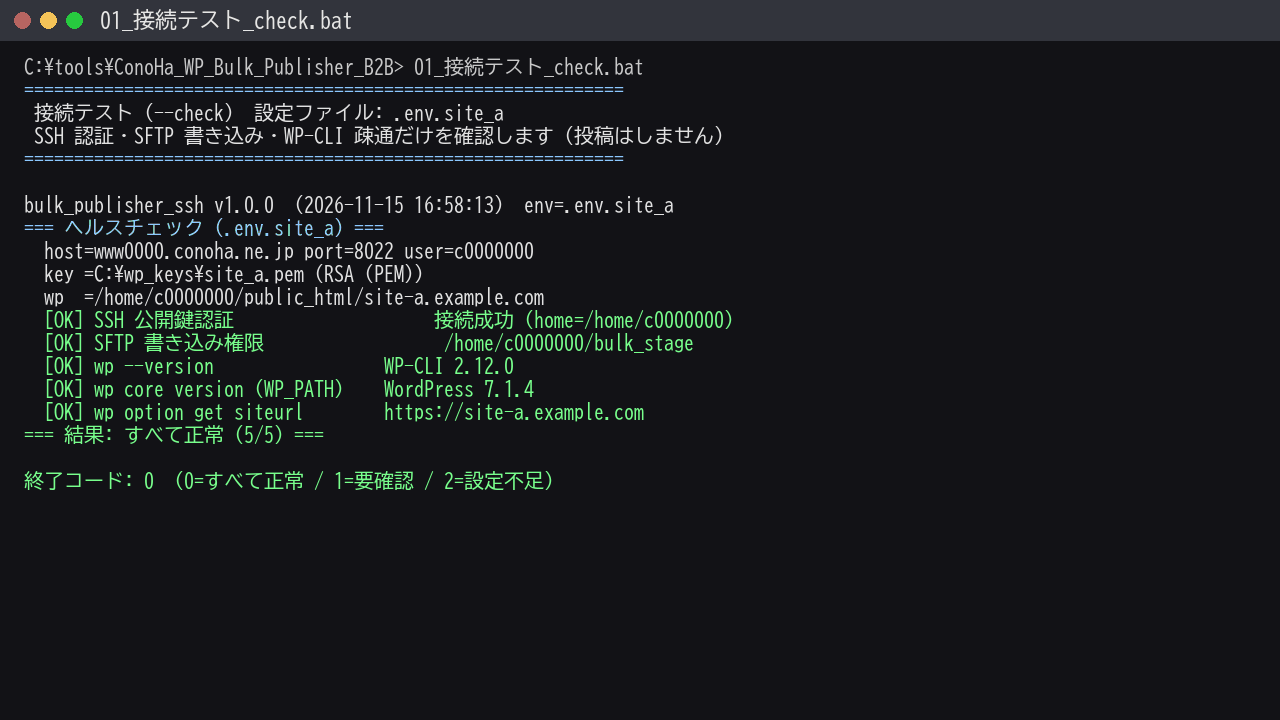
鍵の保管は運用 PC のローカルディスクに限定し、Windows の icacls コマンドで本人以外の読み取り権限を外す手順をセットアップ手順書に含めています。設定ファイル(.env.*)にはホスト名・ユーザー名・鍵のパスを書きますが、鍵本体がなければ接続できません。
WordPress 側の認証は不要です。WP-CLI はファイルシステム権限、つまり契約ユーザーの権限で動作します。記事の投稿者は既存ユーザーを名義として指定し、新規ユーザーの作成や権限変更は行いません。
4. OS 権限の隔離と書き込み先の限定
ConoHa WING は契約ごとに Linux ユーザーが分離されており(2026 年 11 月時点)、SSH で得られるのは自分の契約領域にだけアクセスできる一般ユーザー権限です。キットは sudo や権限昇格、他ユーザー領域へのアクセス、システム設定の変更を行いません。
書き込み先は 3 箇所に限定されます。作業領域(処理後に削除)、WordPress のアップロードディレクトリ(wp media import による正規登録)、WordPress のデータベース(wp post create 等による正規登録)です。WordPress 本体、テーマ、プラグイン、設定値は変更しません(サイト URL の読み取りのみ)。常駐プロセスや cron は残しません。空の作業ディレクトリと、購入者がユーザー領域に導入する WP-CLI 本体を除き、恒久ファイルを置きません。
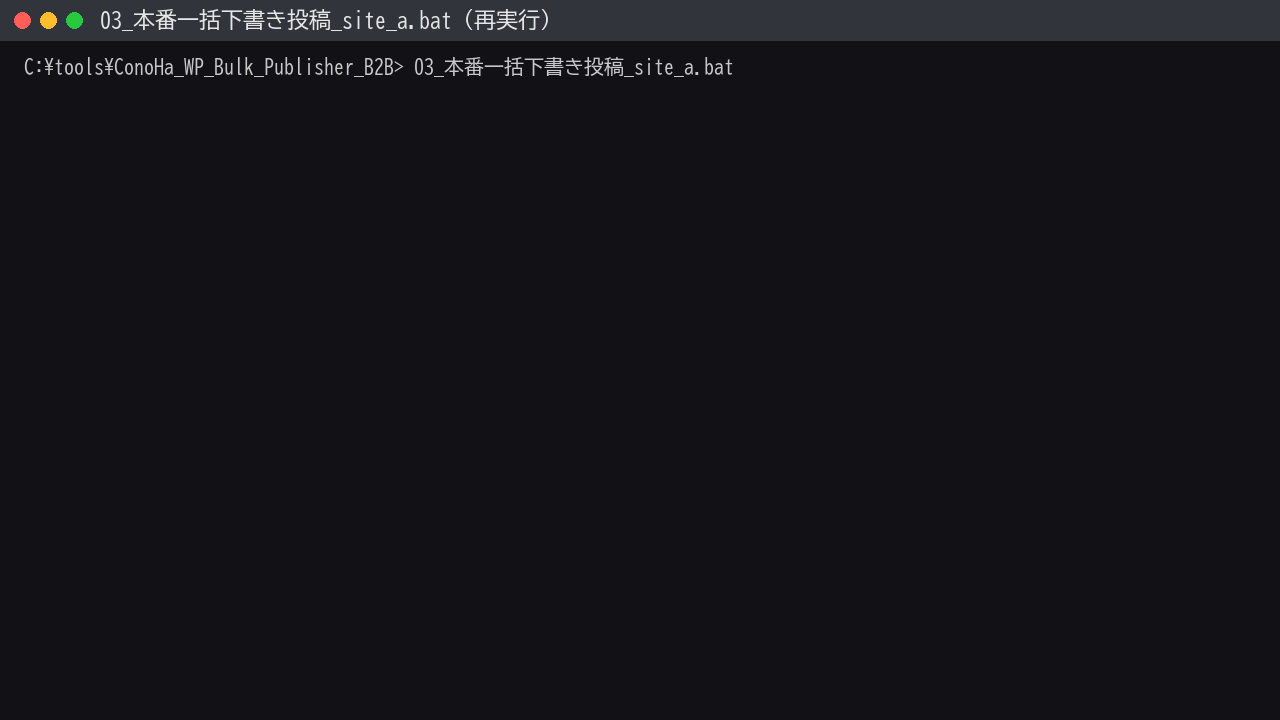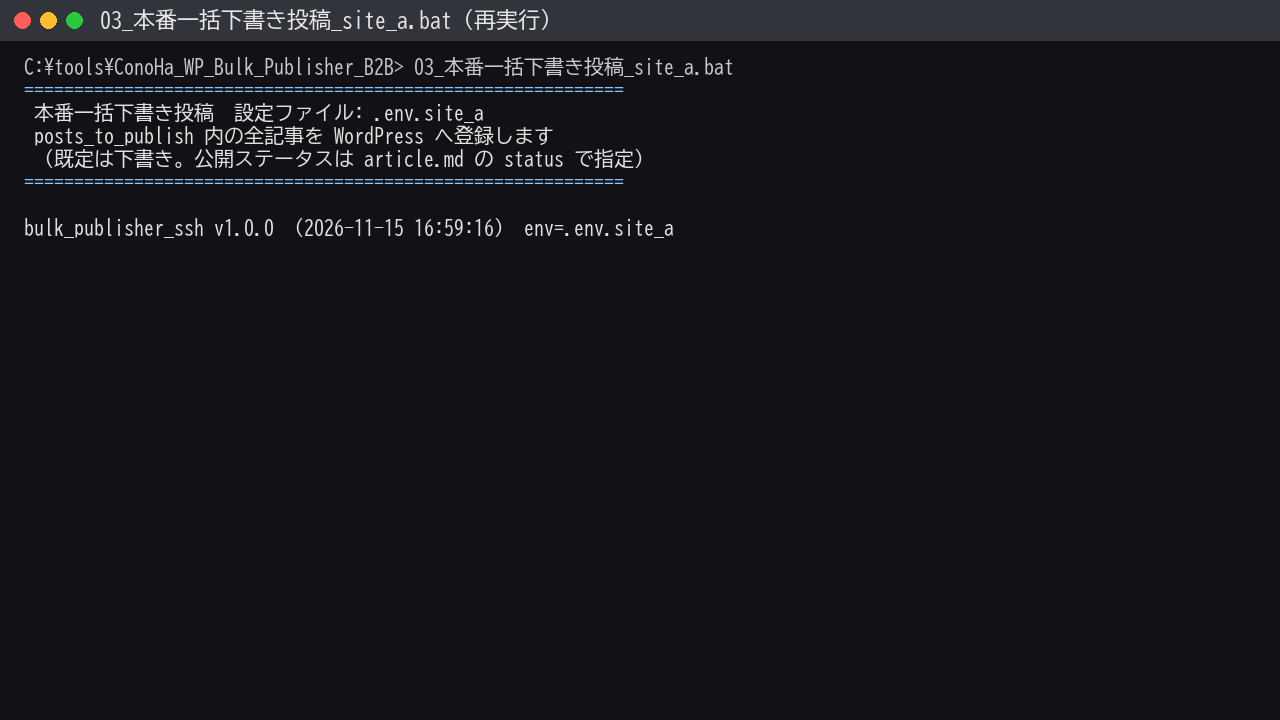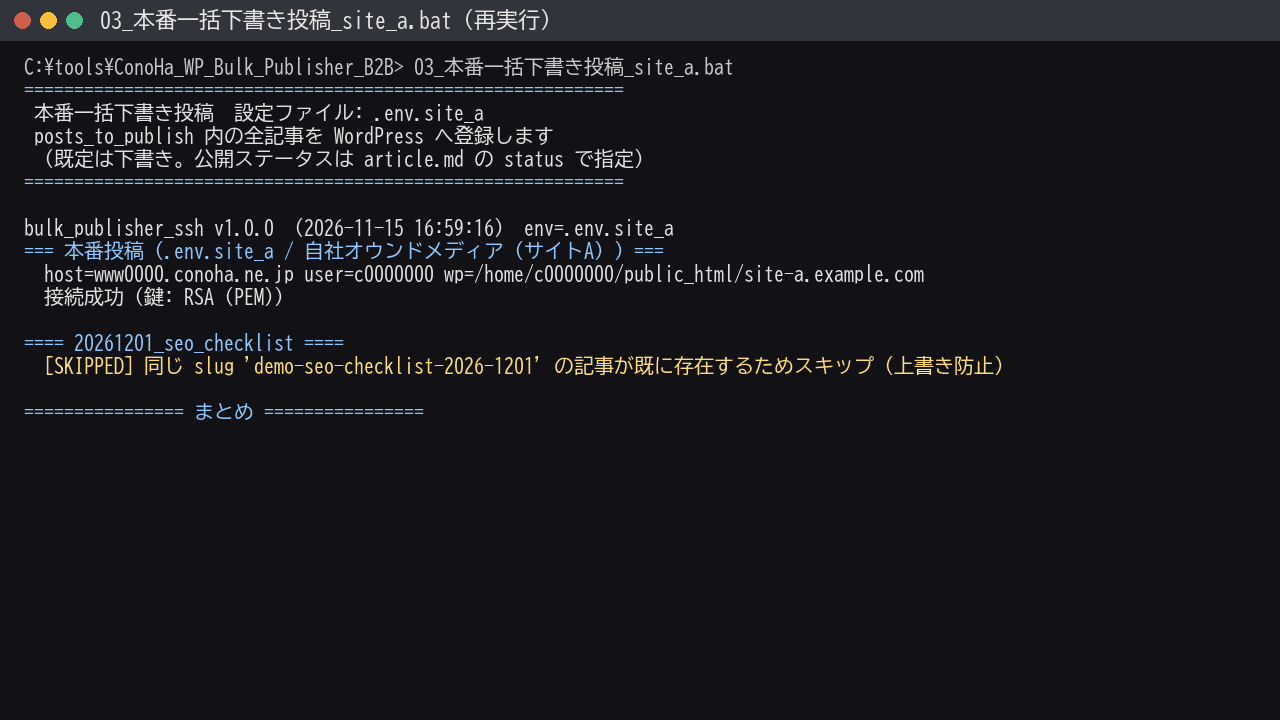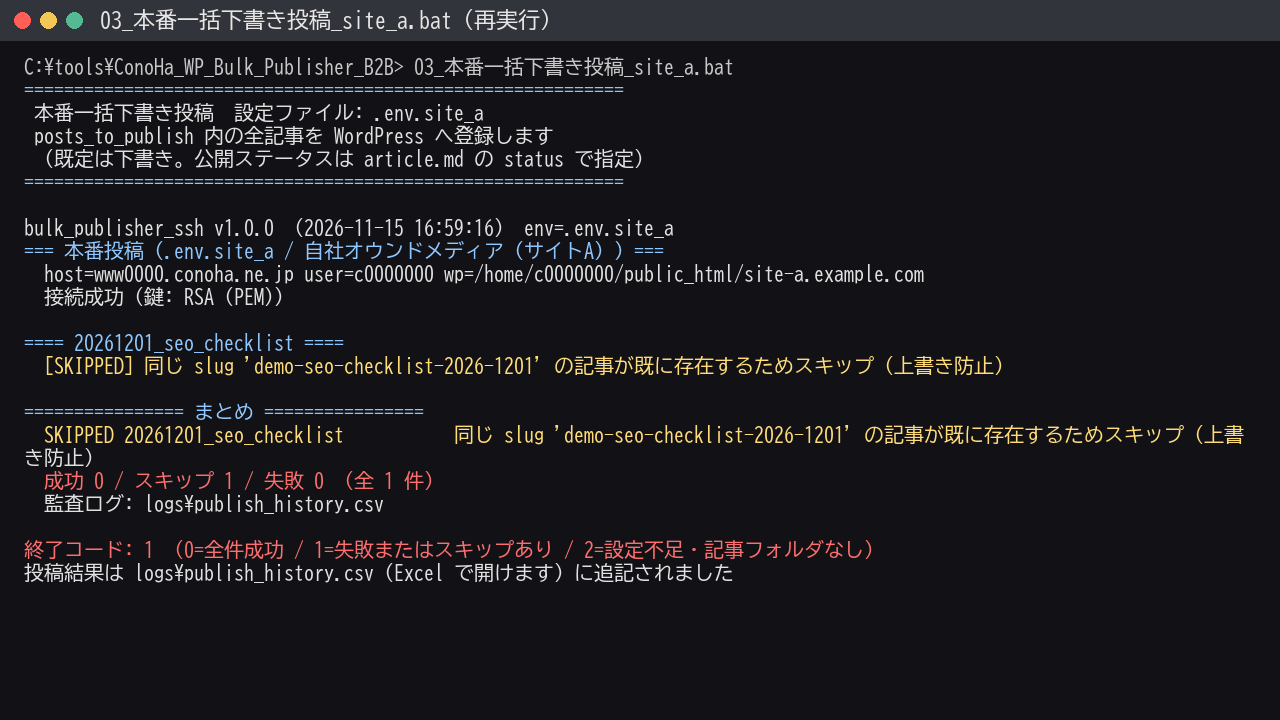
既存コンテンツへの影響も、情シスが確認する定番の項目です。キットは新規作成のみを行い、同じスラッグの記事が既に存在する場合は投稿せずスキップします。既定の投稿ステータスは下書きで、公開は記事側で明示した場合に限られます。
5. インジェクション対策と一時データの扱い
記事タイトルやタグには、日本語、記号、引用符、場合によっては $(...) のようなシェルで意味を持つ文字列が含まれます。キットはリモートへ渡すすべての引数をシェル用にエスケープし、スクリプト本体はコマンドライン引数ではなく標準入力で渡します。記号・引用符・コマンド置換を含むタイトルでも、生成されるスクリプトが構文検査を通過し、文字列として安全に扱われることを確認しています。作業ディレクトリ名は英数字と一部記号以外を置換し、削除対象は作業領域の配下に限定しています。
一時データの保持期間も整理されています。サーバー側の画像・HTML は 1 記事の処理中だけ存在し、終了時に削除されます。PC 側の強制終了など異常終了時には残ることがあるため、その場合は管理者が SSH で削除する運用としています。運用 PC 側には変換済み HTML の控え、ドライランのプレビュー、実行ログ、監査 CSV が残ります。ログには接続先ホスト名とユーザー名が記録されますが、鍵の内容やパスフレーズは出力しません。
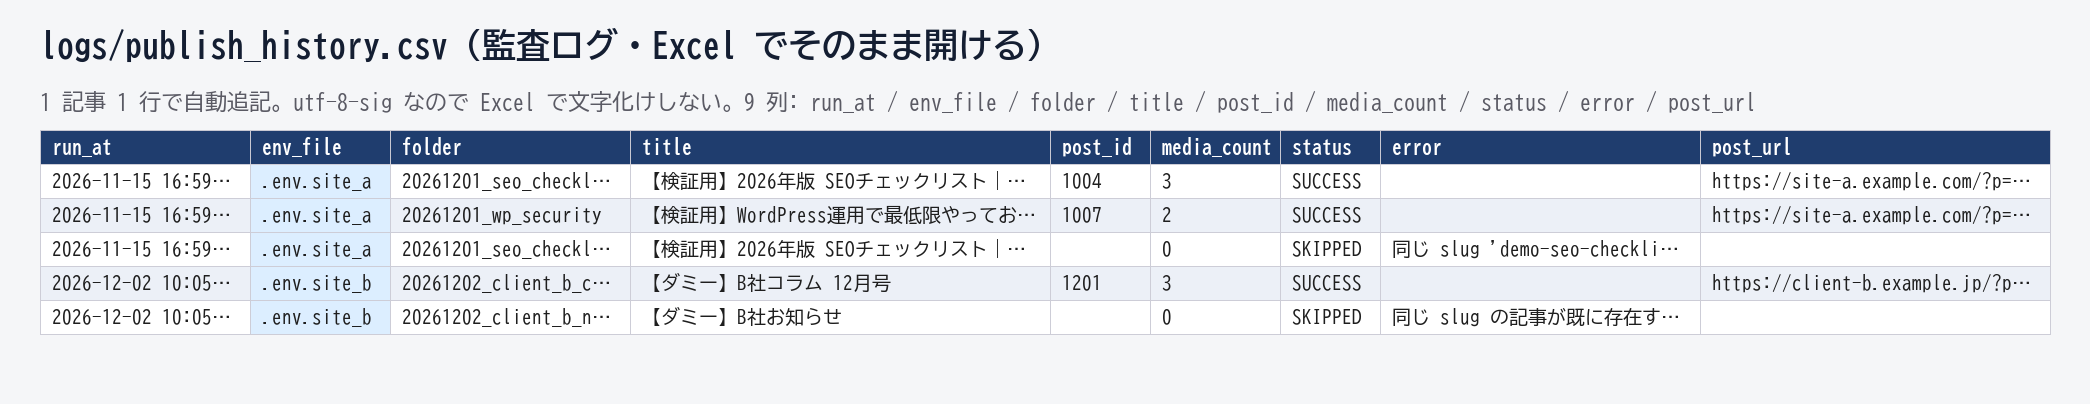
監査 CSV には、実行日時、使用した設定ファイル名(どのサイトへ投稿したか)、記事フォルダ名、タイトル、WordPress の記事 ID、登録メディア数、結果(SUCCESS / ERROR / SKIPPED)、エラー詳細、記事 URL の 9 列が 1 記事 1 行で追記されます。Excel で開ける形式のため、クライアントへの月次報告にそのまま使えます。複数サイトでの使い方は「複数サイト・受託案件に展開し、監査CSVを月次報告に使う運用」で扱います。
6. 提出用チェックリスト 14 項目の読み方
技術仕様書の末尾には、セキュリティレビューで確認されることの多い 14 項目と回答が表になっています。抜粋します。
- WAF を無効化または除外設定する必要があるか → 不要
- WordPress に新しいユーザー・アプリケーションパスワード・API キーを作成するか → 作成しない
- WordPress にプラグインを追加するか → 追加しない
- サーバーに常駐プロセス・cron・恒久ファイルを設置するか → 設置しない(空の作業ディレクトリを除く)
- 通信は暗号化されるか → SSH-2 で暗号化される
- 認証情報はどこに保存されるか → 運用 PC のローカルのみ
- 外部サービスへデータを送信するか → 送信しない。通信先は契約サーバーのみ
- 操作ログは残るか → 監査 CSV に残る
- 既存コンテンツを削除・上書きする可能性があるか → ない(新規作成のみ、同一スラッグはスキップ)
- 誤公開を防ぐ仕組みはあるか → 既定が下書き、ドライランによる事前検証
- 一時ファイルは削除されるか → 成功・失敗を問わず削除
- 権限昇格を使うか → 使わない
- 使用する OSS は何か → paramiko、python-frontmatter、Markdown、python-dotenv、WP-CLI
- ソースコードは監査可能か → 単一ファイル、約 800 行、難読化なし
この表は、ディレクターがそのままクライアントの質問票に転記できる粒度で書いています。
7. 残存リスクと運用ルール
どの方式にも残存リスクはあります。仕様書は隠さずに列挙しています。
- 運用 PC の秘密鍵が窃取されれば、サーバー契約領域全体に SSH でアクセスされる。対策は
icaclsによる権限保護、ディスク暗号化、離席時のロック、退職・異動時の鍵失効 - 設定ファイルが流出するとホスト名・ユーザー名・鍵のパスが判明する。Git・共有ドライブ・チャットに置かない
- 誤ったサイトへ投稿する。サイト別バッチの命名、設定ファイルのラベル、投稿後の監査 CSV の確認で防ぐ
- 記事内容の権利侵害や不適切表現。ツールは内容を検査しないため、下書き運用と人のレビューを維持する
- ConoHa WING の仕様変更。接続テストで早期に検知し、単純な構成のため生成 AI による修正が容易
- 共用サーバーである以上、同一ホスト上に他契約者が存在する。より高い分離が必要な案件は専用サーバーを検討する
キットは現状有姿(AS-IS)で提供され、動作保証や個別サポートはありません。購入者が改変した派生物は、改変箇所を含めて購入者自身が再評価する必要があります。この点も仕様書に明記しています。
8. まとめ:クライアントに渡す資料として
受託案件で入稿自動化を導入するとき、情シスが知りたいのは「速くなるか」ではなく「何が変わらないか」です。WAF は有効のまま、WordPress に新しい認証情報やプラグインは増えず、サーバーに常駐するものはなく、既存記事は触らず、ログは残る。SSH×WP-CLI 方式は、これらを事実として説明できます。
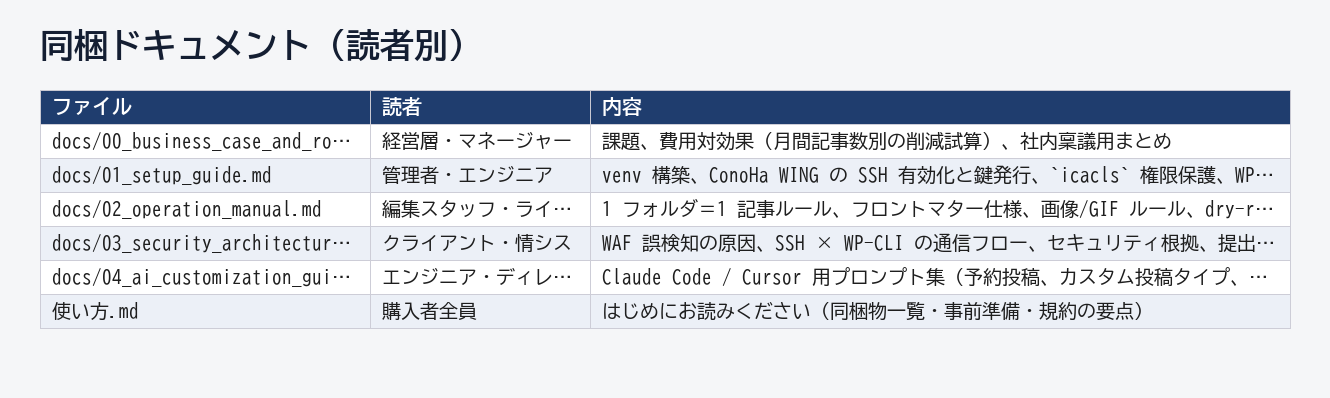
同梱の技術仕様書はそのままクライアントに渡せる体裁で、通信フロー図、認証・権限・一時データの各節、残存リスク表、チェックリスト 14 項目で構成されています。
仕組みの背景(REST API が WAF で 403 になる理由)はこちら。
→ REST API投稿がWAFで403になる理由とWAFを切らない入稿設計
キット全体の同梱物と運用手順、費用対効果は総合解説をご覧ください。
→ WAFを切らずにWordPress記事を一括下書き登録する制作会社向けキット
商品ページ(49,800 円・税込・買い切り、購入企業内の人数無制限、受託案件への適用無制限、人的サポートなし、再配布・納品物としての引き渡し禁止)
→ https://ai-beginner-navi.booth.pm/items/9154980
コメント